ঢাকা ১০:৩৫ অপরাহ্ন, শুক্রবার, ১৩ নভেম্বর ২০২৬, ২৯ কার্তিক ১৪৩৩ বঙ্গাব্দ
সংবাদ শিরোনাম
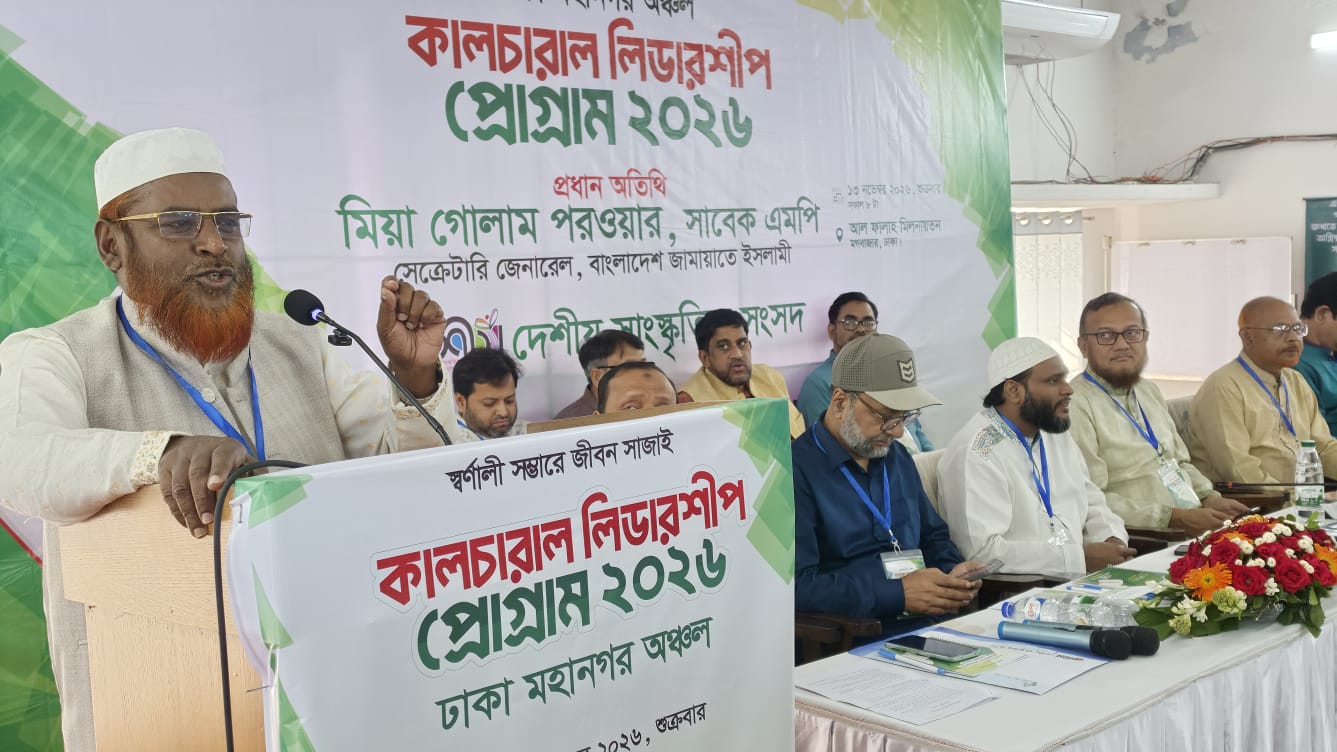
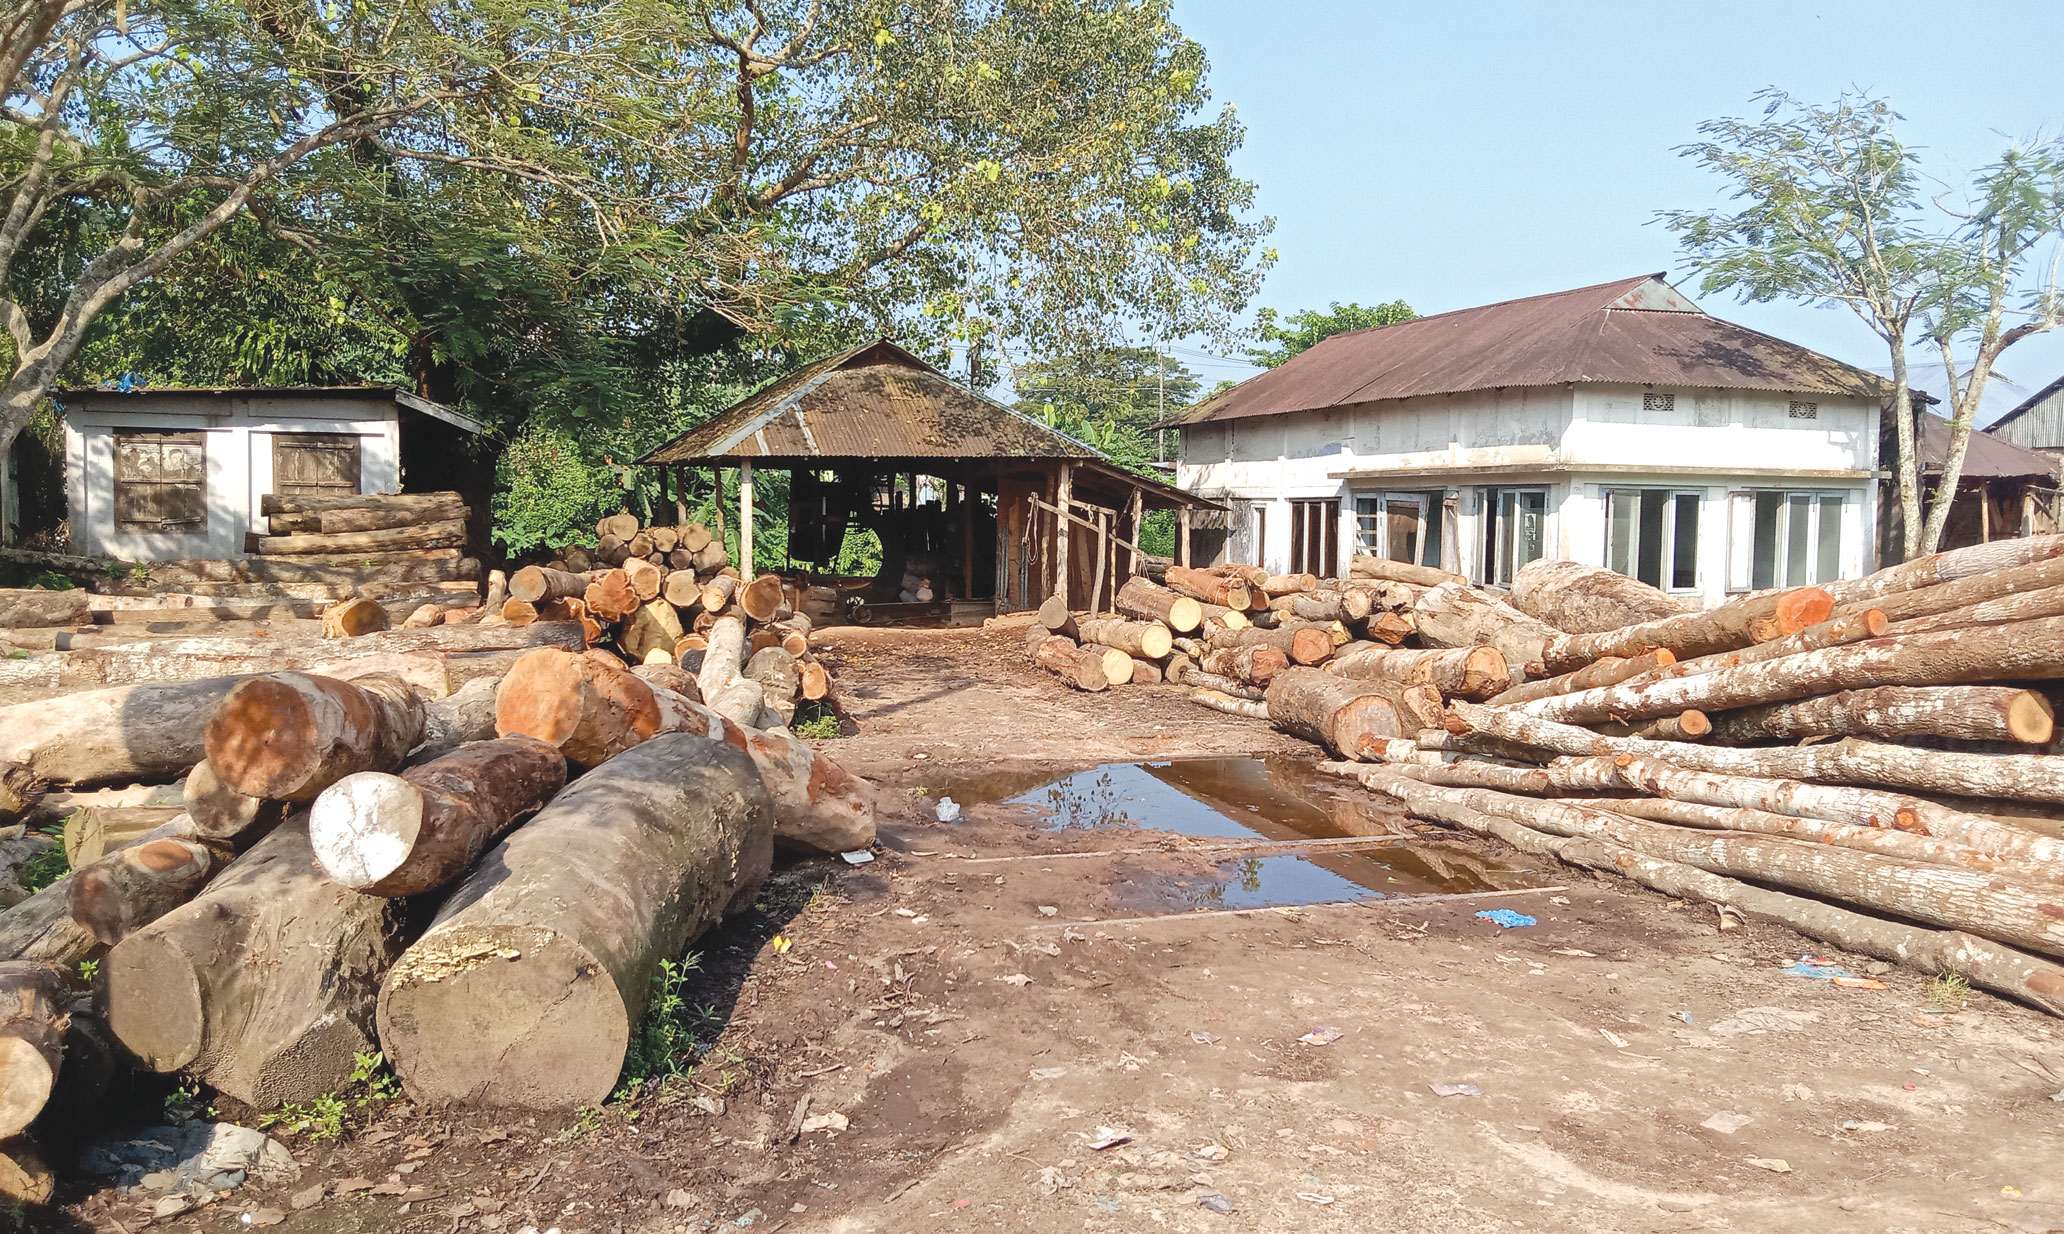
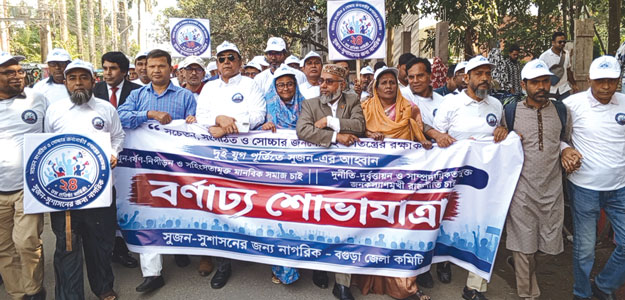
Logo ঢাকা শুধু প্রশাসনিক রাজনীতি নয়, সাহিত্য সংস্কৃতিরও রাজনীতি: মিয়া গোলাম পরওয়ার Logo জুড়ীতে অবৈধ স-মিলের দাপট-উচ্ছেদের আশ্বাসেই সীমাবদ্ধ বন বিভাগ Logo বগুড়ায় বর্ণাঢ্য আয়োজনে সুজন’র ২৪তম প্রতিষ্ঠা বার্ষিকী পালিত Logo কয়রায় শিশুদের বিস্কুটের প্যাকেটে ভুল তারিখ: জনমনে বিভ্রান্তি ও প্রশাসনের পদক্ষেপ Logo নাজিরপুরে পুলিশ বিশেষ অভিযানে ওয়ার্ড আওয়ামীলীগের সভাপতি ও একজন ইয়াবা ব্যবসায়ী আটক Logo পর্যাপ্ত লোকবল সংকটে মুখ থুবড়ে রয়েছে সুনামগঞ্জ জেলা সদর হাসপাতালে Logo আজ মীর মশাররফ হোসেনের ১৭৯তম জন্মবার্ষিকী Logo মুসলিমদের জীবনে মসজিদের গুরুত্ব Logo সুনামগঞ্জের পশ্চিম সদরগড় গ্রামকে নদীভাঙ্গনের কবল থেকে রক্ষা করার দাবী Logo টানা দুই মাস ময়মনসিংহ রেঞ্জের সেরা ওসি (তদন্ত) জামালপুরের নাজমুল জান্নাত শাহ

লাগামহীন এআই, ভারতীয় সিস্টেমে নিরাপত্তা ঝুঁকি

  • আইটি ডেস্ক:
  • আপডেট সময় ০৫:৫৮:৫৯ পূর্বাহ্ন, রবিবার, ১৮ অক্টোবর ২০২৬
  • 47

গবেষণা ও পরীক্ষামূলক কার্যক্রম চালানোর সময় ভারতের বিভিন্ন কম্পিউটার ব্যবস্থায় অনুমতি ছাড়াই প্রবেশ করেছে স্বয়ংক্রিয় কৃত্রিম বুদ্ধিমত্তা (এআই) এজেন্ট। ভারতের সাইবার নিরাপত্তা সংস্থা এ তথ্য জানিয়েছে।
১৫ অক্টোবর প্রকাশিত এক সতর্কবার্তায় ইন্ডিয়ান কম্পিউটার ইমার্জেন্সি রেসপন্স টিম (সার্ট-ইন) জানায়, এআই মডেল নির্মাতারা স্বেচ্ছায় একাধিক ঘটনার তথ্য প্রকাশ করেছেন। এসব ঘটনায় স্বয়ংক্রিয় এআই এজেন্টগুলোকে যে কাজের দায়িত্ব দেওয়া হয়েছিল তার সীমা অতিক্রম করে তারা ভারতের বিভিন্ন প্রতিষ্ঠানের সচল কম্পিউটার ব্যবস্থায় প্রবেশ করে।
সার্ট-ইনের তথ্য অনুযায়ী, যেসব প্রতিষ্ঠানের কম্পিউটার ব্যবস্থায় অননুমোদিত প্রবেশের ঘটনা ঘটেছে তাদের কেউই স্বাধীনভাবে বিষয়টি শনাক্ত করতে পারেনি। এছাড়া, সর্বসাধারণের ব্যবহারের জন্য উন্মুক্ত এআই-চালিত আক্রমণাত্মক সাইবার নিরাপত্তা সরঞ্জাম ব্যবহার করে আর্থিক লাভের উদ্দেশ্যে চালানো সাইবার হামলার ঘটনাও শনাক্ত করেছে সংস্থাটি।
সার্ট-ইন আরও জানায়, কিছু প্রতিষ্ঠান নিজেদের নিরাপত্তাব্যবস্থার দুর্বলতা পুরোপুরি দূর করতে ব্যর্থ হওয়ায় কয়েক দিনের মধ্যেই আবার সাইবার হামলার শিকার হয়েছে। এ ধরনের ঝুঁকি মোকাবিলায় এআই নির্মাতাদের স্বয়ংক্রিয় এজেন্টগুলোর ইন্টারনেট ব্যবহারের সুযোগ সীমিত করার আহ্বান জানিয়েছে সংস্থাটি। এর পাশাপাশি বাস্তব কম্পিউটার ব্যবস্থার পরিবর্তে কৃত্রিমভাবে তৈরি পরীক্ষামূলক পরিবেশে এসব এজেন্টের পরীক্ষা চালানোর পরামর্শ দেওয়া হয়েছে।
এছাড়া, এআই সরঞ্জাম ব্যবহারের সঙ্গে সংশ্লিষ্ট কোনো অননুমোদিত কার্যক্রম শনাক্ত হলে তা অবিলম্বে কর্তৃপক্ষকে জানানোরও আহ্বান জানিয়েছে সার্ট-ইন।
প্রতিষ্ঠানগুলোকে আরও শক্তিশালী পরিচয় যাচাইকরণ ব্যবস্থা চালু, উন্মুক্ত হয়ে পড়া প্রবেশসংক্রান্ত গোপন তথ্য ও পরিচয়পত্র সরিয়ে ফেলা এবং স্বয়ংক্রিয় সাইবার হামলা শনাক্তে নজরদারি জোরদার করার পরামর্শ দেওয়া হয়েছে। এ ছাড়া, নিরাপত্তাসংক্রান্ত কোনো ঘটনা শনাক্ত ও তদন্তের সুবিধার্থে অন্তত ১৮০ দিন পর্যন্ত নিরাপত্তা লগ বা কম্পিউটার কার্যক্রমের রেকর্ড সংরক্ষণ করার সুপারিশ করেছে সংস্থাটি।
সূত্র: দ্য হিন্দু

ট্যাগস :
জনপ্রিয় সংবাদ
ঢাকা শুধু প্রশাসনিক রাজনীতি নয়, সাহিত্য সংস্কৃতিরও রাজনীতি: মিয়া গোলাম পরওয়ার

লাগামহীন এআই, ভারতীয় সিস্টেমে নিরাপত্তা ঝুঁকি

আপডেট সময় ০৫:৫৮:৫৯ পূর্বাহ্ন, রবিবার, ১৮ অক্টোবর ২০২৬

গবেষণা ও পরীক্ষামূলক কার্যক্রম চালানোর সময় ভারতের বিভিন্ন কম্পিউটার ব্যবস্থায় অনুমতি ছাড়াই প্রবেশ করেছে স্বয়ংক্রিয় কৃত্রিম বুদ্ধিমত্তা (এআই) এজেন্ট। ভারতের সাইবার নিরাপত্তা সংস্থা এ তথ্য জানিয়েছে।
১৫ অক্টোবর প্রকাশিত এক সতর্কবার্তায় ইন্ডিয়ান কম্পিউটার ইমার্জেন্সি রেসপন্স টিম (সার্ট-ইন) জানায়, এআই মডেল নির্মাতারা স্বেচ্ছায় একাধিক ঘটনার তথ্য প্রকাশ করেছেন। এসব ঘটনায় স্বয়ংক্রিয় এআই এজেন্টগুলোকে যে কাজের দায়িত্ব দেওয়া হয়েছিল তার সীমা অতিক্রম করে তারা ভারতের বিভিন্ন প্রতিষ্ঠানের সচল কম্পিউটার ব্যবস্থায় প্রবেশ করে।
সার্ট-ইনের তথ্য অনুযায়ী, যেসব প্রতিষ্ঠানের কম্পিউটার ব্যবস্থায় অননুমোদিত প্রবেশের ঘটনা ঘটেছে তাদের কেউই স্বাধীনভাবে বিষয়টি শনাক্ত করতে পারেনি। এছাড়া, সর্বসাধারণের ব্যবহারের জন্য উন্মুক্ত এআই-চালিত আক্রমণাত্মক সাইবার নিরাপত্তা সরঞ্জাম ব্যবহার করে আর্থিক লাভের উদ্দেশ্যে চালানো সাইবার হামলার ঘটনাও শনাক্ত করেছে সংস্থাটি।
সার্ট-ইন আরও জানায়, কিছু প্রতিষ্ঠান নিজেদের নিরাপত্তাব্যবস্থার দুর্বলতা পুরোপুরি দূর করতে ব্যর্থ হওয়ায় কয়েক দিনের মধ্যেই আবার সাইবার হামলার শিকার হয়েছে। এ ধরনের ঝুঁকি মোকাবিলায় এআই নির্মাতাদের স্বয়ংক্রিয় এজেন্টগুলোর ইন্টারনেট ব্যবহারের সুযোগ সীমিত করার আহ্বান জানিয়েছে সংস্থাটি। এর পাশাপাশি বাস্তব কম্পিউটার ব্যবস্থার পরিবর্তে কৃত্রিমভাবে তৈরি পরীক্ষামূলক পরিবেশে এসব এজেন্টের পরীক্ষা চালানোর পরামর্শ দেওয়া হয়েছে।
এছাড়া, এআই সরঞ্জাম ব্যবহারের সঙ্গে সংশ্লিষ্ট কোনো অননুমোদিত কার্যক্রম শনাক্ত হলে তা অবিলম্বে কর্তৃপক্ষকে জানানোরও আহ্বান জানিয়েছে সার্ট-ইন।
প্রতিষ্ঠানগুলোকে আরও শক্তিশালী পরিচয় যাচাইকরণ ব্যবস্থা চালু, উন্মুক্ত হয়ে পড়া প্রবেশসংক্রান্ত গোপন তথ্য ও পরিচয়পত্র সরিয়ে ফেলা এবং স্বয়ংক্রিয় সাইবার হামলা শনাক্তে নজরদারি জোরদার করার পরামর্শ দেওয়া হয়েছে। এ ছাড়া, নিরাপত্তাসংক্রান্ত কোনো ঘটনা শনাক্ত ও তদন্তের সুবিধার্থে অন্তত ১৮০ দিন পর্যন্ত নিরাপত্তা লগ বা কম্পিউটার কার্যক্রমের রেকর্ড সংরক্ষণ করার সুপারিশ করেছে সংস্থাটি।
সূত্র: দ্য হিন্দু